
Wir haben den Zeitplan am 14. September 2026 aktualisiert. Vielen Dank für Ihre Geduld.
[Was und Warum:]
Microsoft Purview Endpoint Data Loss Prevention (DLP) führt die Möglichkeit ein, sensible Dateien auch dann zu schützen, wenn sie sich in üblicherweise ausgeschlossenen Windows-Ordnern wie AppData-Verzeichnissen und temporären Ordnern befinden. Bisher wurden Dateien in diesen ausgeschlossenen Pfaden nicht von den Endpoint DLP-Richtlinien erfasst. Mit diesem Update werden Richtlinienprüfungen bei wichtigen Egress-Aktionen wie Kopieren, Drucken, Speichern auf Netzlaufwerken und Hochladen in Cloud-Dienste angewendet, was dazu beiträgt, das Risiko zu verringern, dass sensible Daten von diesen benutzerschreibbaren Speicherorten aus Ihrer Organisation entweichen.
Diese Nachricht steht im Zusammenhang mit der Microsoft 365-Roadmap-ID 562992.
[Rollout-Zeitplan:]
Allgemeine Verfügbarkeit (weltweit): Die Einführung beginnt Mitte Dezember 2026 (zuvor Mitte September) und soll bis Ende Dezember 2026 abgeschlossen sein (zuvor Ende September).
[Auswirkung auf Ihre Organisation:]
Betroffene Personen: Administratoren und Benutzer in Organisationen, die Microsoft Purview Endpoint Data Loss Prevention (DLP) auf Windows-Geräten verwenden
Plattformen:
- Microsoft Purview Compliance-Portal
- Windows-Endpunkte, die von Microsoft Purview Endpoint DLP unterstützt werden
- Microsoft Defender Anti-Malware Clientversion 4.18.26051 oder höher erforderlich
Was passiert:
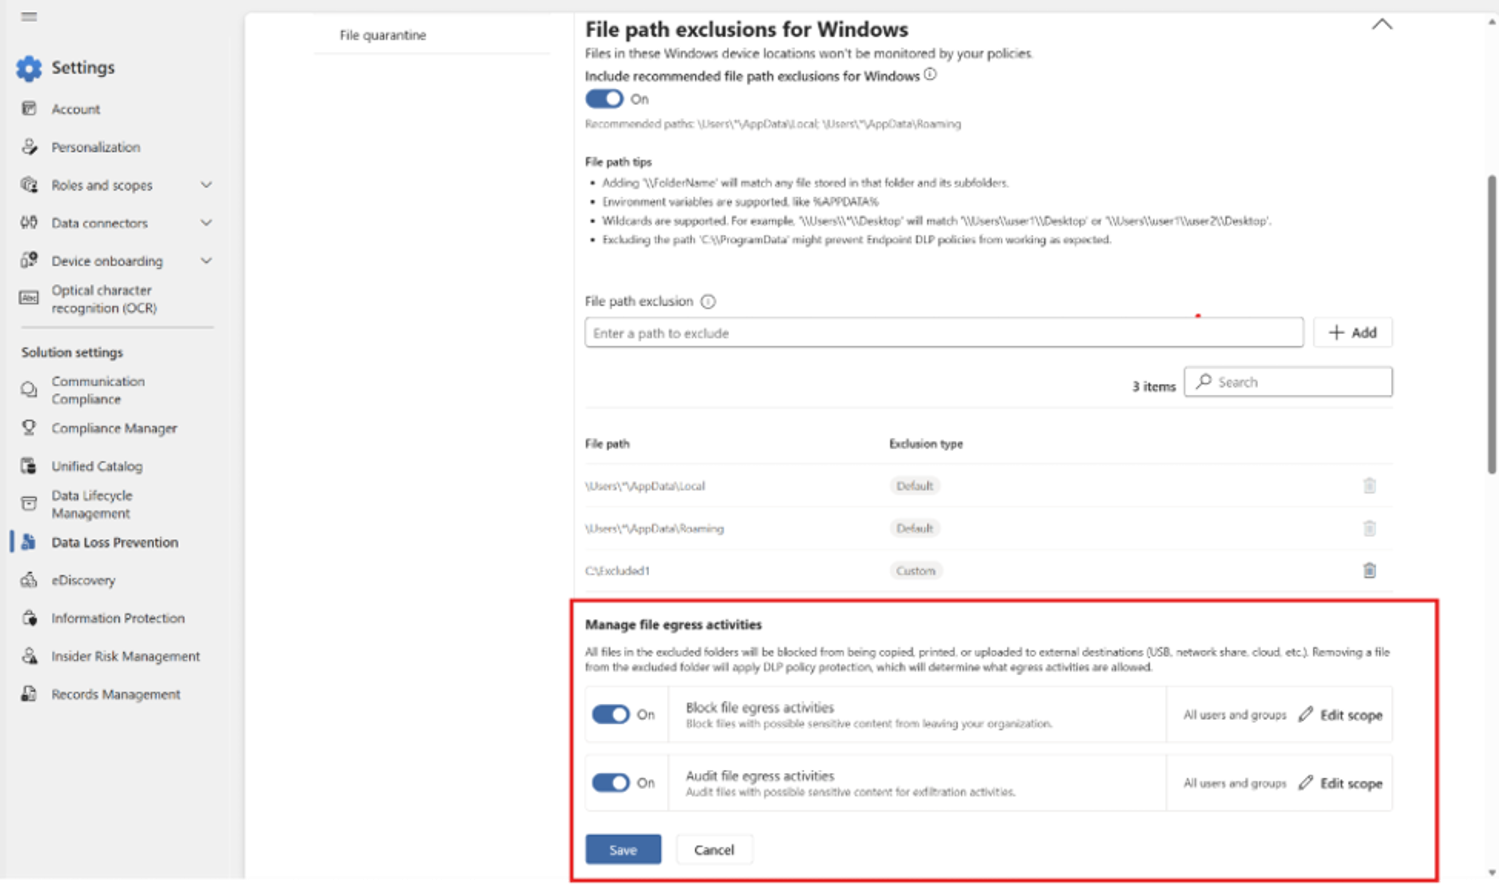
Mit diesem Update können Administratoren den Endpoint DLP-Schutz auf Dateien ausdehnen, die in ausgeschlossenen Windows-Ordnern (z. B. %AppData% und temporären Verzeichnissen) während Egress-Aktivitäten gespeichert sind.
- Benutzer im Audit-Modus können ihre Aktionen fortsetzen, welche zur Überprüfung protokolliert werden.
- Benutzer im Block-Modus werden daran gehindert, eingeschränkte Aktionen durchzuführen (z. B. Kopieren auf Wechselmedien, Hochladen in Cloud-Dienste oder Drucken)
- Wenn sowohl Audit- als auch Block-Richtlinien für einen Benutzer gelten, hat der Block-Modus Priorität
Diese Änderung verbessert den Schutz, indem Szenarien adressiert werden, bei denen sensible Daten in ausgeschlossenen Pfaden zuvor unüberwacht waren.
Screenshot: Endpoint DLP-Einstellungen für ausgeschlossene Windows-Ordner und Datei-Egress-Aktivitäten:
[Erforderliche Maßnahmen / Empfehlungen:]
- Vor der Aktivierung dieser Funktion muss zunächst der Anti-Malware-Client Version 4.18.26051 oder höher bereitgestellt werden.
- Überprüfung der ausgeschlossenen Ordnerpfade: Identifizieren Sie, welche ausgeschlossenen Pfade (wie AppData und temporäre Verzeichnisse) sensible Dateien enthalten oder enthalten könnten und zur Liste der geschützten Ausschlusspfade hinzugefügt werden sollten.
- Gestaffelte Einführung: Beginnen Sie mit einem Audit-Modus-Pilotversuch, um die Auswirkungen vor der Durchsetzung zu bewerten.
- Aktualisieren Sie DLP-Richtlinien: Erweitern Sie bestehende Endpoint DLP-Richtlinien, um geschützte ausgeschlossene Ordner abzudecken, wo zutreffend.
- Schulung von Benutzern und Support-Teams: Informieren Sie über die erwarteten Verhaltensänderungen, einschließlich möglicher blockierter Aktionen wie Kopieren, Drucken oder Hochladen.
[Compliance-Überlegungen:]
Admin-Kontrolle: Administratoren müssen die ausgeschlossenen Windows-Ordnerpfade überprüfen und Endpoint DLP-Richtlinien aktualisieren, um den Schutz für in ausgeschlossenen Ordnern gespeicherte Dateien zu aktivieren.
Auswirkungen auf Benutzer: Benutzer können blockierte Aktionen erleben, wie das Kopieren auf Wechselmedien, Drucken, Speichern auf Netzlaufwerken oder Hochladen in Cloud-Dienste, wenn sie mit sensiblen Dateien in geschützten ausgeschlossenen Ordnern arbeiten.
Richtlinienänderungen: Organisationen müssen möglicherweise bestehende Endpoint DLP-Richtlinien erweitern, um geschützte ausgeschlossene Ordner einzuschließen.
Benutzerschulung: Organisationen sollten Benutzer und Support-Teams über das neue Durchsetzungsverhalten und mögliche blockierte Aktionen informieren.
Überwachung/Audit: Das Audit-Modus-Protokoll erfasst Benutzeraktionen mit sensiblen Dateien in geschützten ausgeschlossenen Pfaden zur Überprüfung und Analyse.
Voraussetzungsabhängigkeit: Geräte müssen vor Aktivierung dieser Funktion den Anti-Malware-Client Version 4.18.26051 oder höher ausführen.
Sicherheits-/Compliance-Auswirkung: Dieses Update erweitert den Endpoint DLP-Schutz auf bisher ausgeschlossene Windows-Ordnerstandorte und hilft so, das Risiko der Exfiltration sensibler Daten zu minimieren.
Risikoabschätzung der Einführung: Organisationen sollten die Funktion zunächst im Audit-Modus pilotieren, um die operative Auswirkung vor der Durchsetzung zu beurteilen.
