
Aktualisiert am 14. September 2026: Wir haben den Zeitplan aktualisiert. Vielen Dank für Ihre Geduld.
[Was und Warum:]
Admins können jetzt festlegen, welche Benutzer und Gruppen bei aktivierter Just-in-time-Schutzfunktion in Microsoft Purview Endpoint Data Loss Prevention auditierte Aktivitäten haben.
Bisher wurden bei aktivierter Just-in-time-Schutzfunktion Aktivitäten von Benutzern automatisch protokolliert, die nicht durch Richtlinien gezielt wurden. Mit diesem Update muss die Protokollierung der Überwachung explizit konfiguriert werden, sodass nur Benutzer oder Gruppen, die im Auditbereich enthalten sind, überwachte Aktivitäten aufgezeichnet bekommen. Diese Änderung gibt Organisationen mehr Kontrolle über die Sammlung von Audit-Signalen und hilft, unnötigen Audit-Lärm zu reduzieren.
Diese Nachricht steht im Zusammenhang mit der Microsoft 365-Roadmap-ID 562991.
[Einführungsplan:]
Global: Die Einführung beginnt Mitte Dezember 2026 (vorher Mitte September) und soll bis Ende Dezember 2026 abgeschlossen sein (vorher Ende September).
[Auswirkung auf Ihre Organisation:]
Betroffene Personen: Administratoren, die Microsoft Purview Endpoint Data Loss Prevention und die Just-in-time-Schutz-Einstellungen verwalten.
Plattformen/Dienste:
- Microsoft Purview
- Endpoint Data Loss Prevention
- Activity explorer
Was wird passieren:
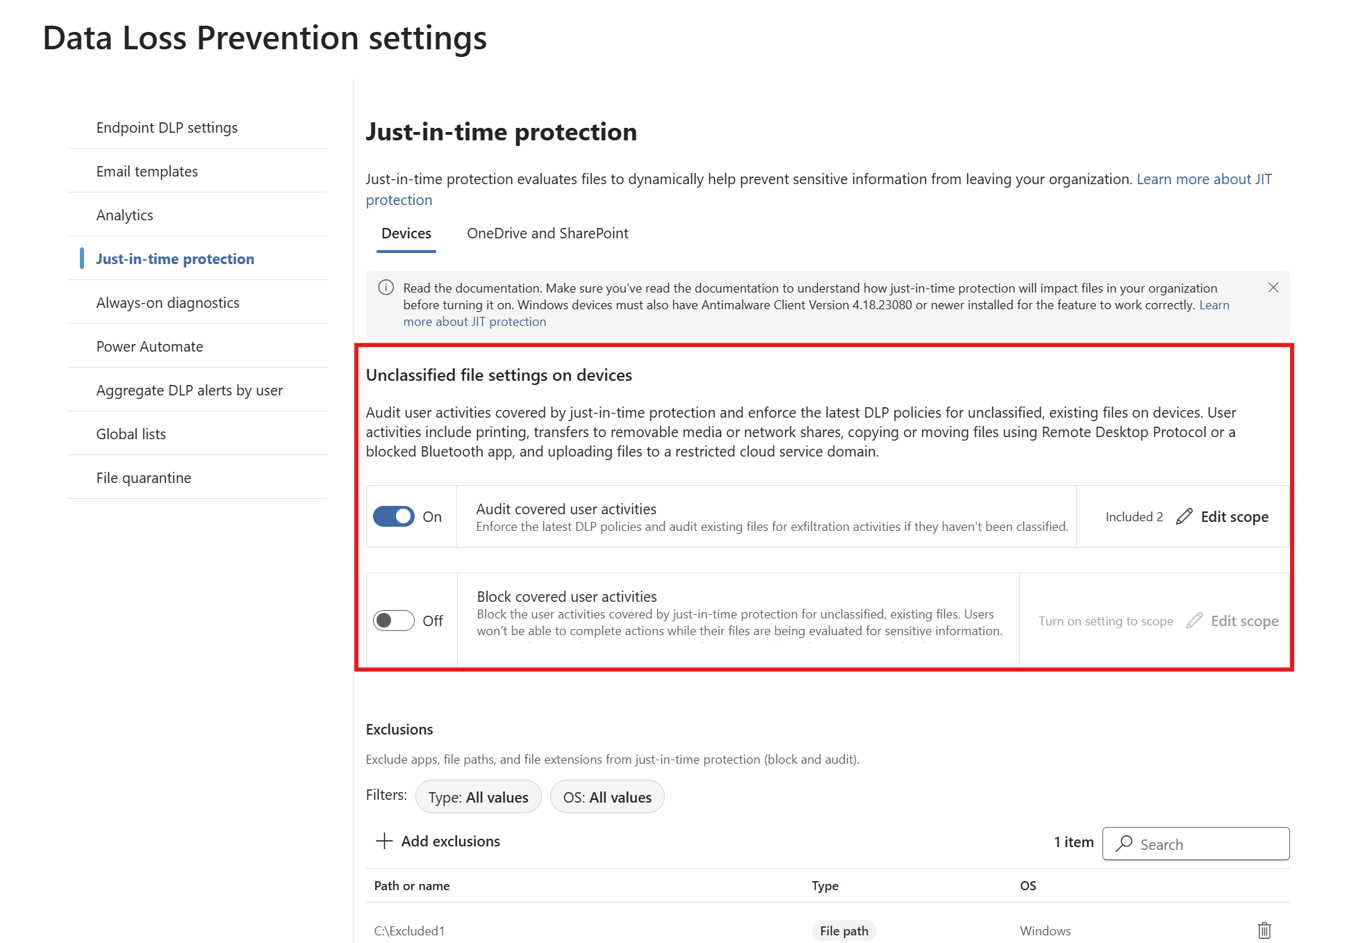
- Das Just-in-time-Audit-Verhalten wird jetzt über die Einstellung Audit covered user activities unter Einstellungen > Data loss prevention > Just-in-time protection gesteuert. Unter dem Tab „Geräte“ schalten Sie Audit covered user activities ein.
- Benutzer, die im Auditscope enthalten sind, sehen keine Durchsetzungsmaßnahmen, ihre Aktivitäten werden jedoch im Activity explorer protokolliert.
- Benutzer, die im Blockscope enthalten sind, werden daran gehindert, Aktionen abzuschließen, während Dateien auf sensible Informationen geprüft werden. Ihre Aktivitäten werden ebenfalls im Activity explorer protokolliert.
- Benutzer, die weder im Audit- noch im Blockscope enthalten sind, haben keine durch Just-in-time-Schutz abgedeckten Aktivitäten, die aufgezeichnet werden.
- Zu den überwachten Aktivitäten zählen Drucken, Übertragungen auf Wechseldatenträger oder Netzlaufwerke, Kopieren oder Verschieben von Dateien über Remote Desktop Protocol oder eine nicht genehmigte Bluetooth-App sowie das Hochladen von Dateien auf eine eingeschränkte Cloud-Service-Domäne.
Screenshot: Just-in-time-Schutz-Einstellungen mit aktivierter Überwachung der abgedeckten Benutzeraktivitäten:
[Erforderliche Maßnahmen / Empfehlungen:]
- Stellen Sie sicher, dass die Antimalware-Client-Version 4.18.26060 oder höher bereitgestellt ist, bevor diese Funktion aktiviert wird.
- Überprüfen Sie Ihre bestehende Just-in-time-Konfiguration, um Benutzer zu identifizieren, die derzeit Audit-Ereignisse erzeugen.
- Fügen Sie explizit alle Benutzer oder Gruppen hinzu, die weiterhin Just-in-time-Audit-Ereignisse generieren sollen, um diese in den Auditbereich einzuschließen.
- Validieren Sie Ihre Konfiguration, um sicherzustellen, dass die erwarteten Aktivitäten im Activity explorer angezeigt werden.
Weitere Informationen: Erste Schritte mit Microsoft Purview Data Loss Prevention Just-in-time-Schutz | Microsoft Learn
[Compliance-Aspekte:]
Audit-Protokollierungsfunktionen: Das Audit-Protokollierungsverhalten ändert sich von automatisch auf explizit abgegrenzt, was beeinflusst, welche Benutzeraktivitäten für den Just-in-time-Schutz erfasst werden.
Compliance-Überwachung und Berichterstellung für Administratoren: Administratoren müssen den Auditbereich konfigurieren, um die erwartete Sichtbarkeit der Benutzeraktivitäten im Activity explorer aufrechtzuerhalten.
Berichterstellung und Compliance-Workflows in Purview: Die Änderung wirkt sich darauf aus, wie Just-in-time-Auditing-Daten für Compliance- und Untersuchungs-Workflows gesammelt und geprüft werden.
Verwaltungskontrollen und gruppenbasierte Konfiguration: Die Funktion führt zusätzliche Administrationsoptionen zur Steuerung des Audit-Verhaltens ein, die über Benutzer- oder Gruppenauswahl angewendet werden können.
