Aktualisiert am 20. Juli 2026: Wir haben den Inhalt aktualisiert. Vielen Dank für Ihre Geduld.
[Was und Warum:]
Erweitern Sie die Datensicherheitskontrollen von Microsoft Purview auf die Netzwerkschicht durch die Integration mit Entra Internet Access. Diese Integration unterstützt Organisationen dabei, sensible Daten in Texten, Eingaben und KI-Interaktionen zu erkennen und zu schützen, indem eine Überprüfung auf Netzwerkschichtebene ermöglicht, Maßnahmen basierend auf DLP-Richtlinien durchgesetzt und riskantes Benutzerverhalten durch Insider Risk Management identifiziert wird. Zudem hilft sie, die Weitergabe sensibler Daten an nicht vertrauenswürdige Cloud-Anwendungen – darunter generative KI-Plattformen, soziale Medien und Kollaborationstools – über Browser, Apps, APIs und Add-Ins zu verhindern, während Warnungen und Vorfälle über Purview und Microsoft Defender verwaltet werden.
Für weitere Informationen siehe Schützen Sie sensible Daten in Bewegung über SaaS- und KI-Apps mit Microsoft Purview und Microsoft Entra. Diese Nachricht ist mit der Microsoft 365 Roadmap-ID 566528 verknüpft.
[Bereitstellungsplan:]
- Öffentliche Vorschau: Beginn Anfang Juli 2026; Abschluss voraussichtlich bis Ende Juli 2026
- Allgemeine Verfügbarkeit (weltweit): Beginn Ende September 2026; Abschluss voraussichtlich bis Ende Oktober 2026
[Auswirkungen auf Ihre Organisation:]
Betroffene Personen:
- Purview-Administratoren
- Sicherheitsadministratoren
- Compliance-Administratoren
- Entra Global Secure Access-Administratoren
Plattformen/Dienste:
- Microsoft Purview
- Microsoft Purview DLP
- Microsoft Entra Internet Access
- Microsoft Entra Global Secure Access
- Microsoft Defender
Was passiert:
- Die Integration wird in berechtigten Mandanten nach Abschluss der Bereitstellung automatisch verfügbar sein.
- Administratoren können Richtlinien erstellen, die Netzwerktrafik mittels Entra Internet Access prüfen.
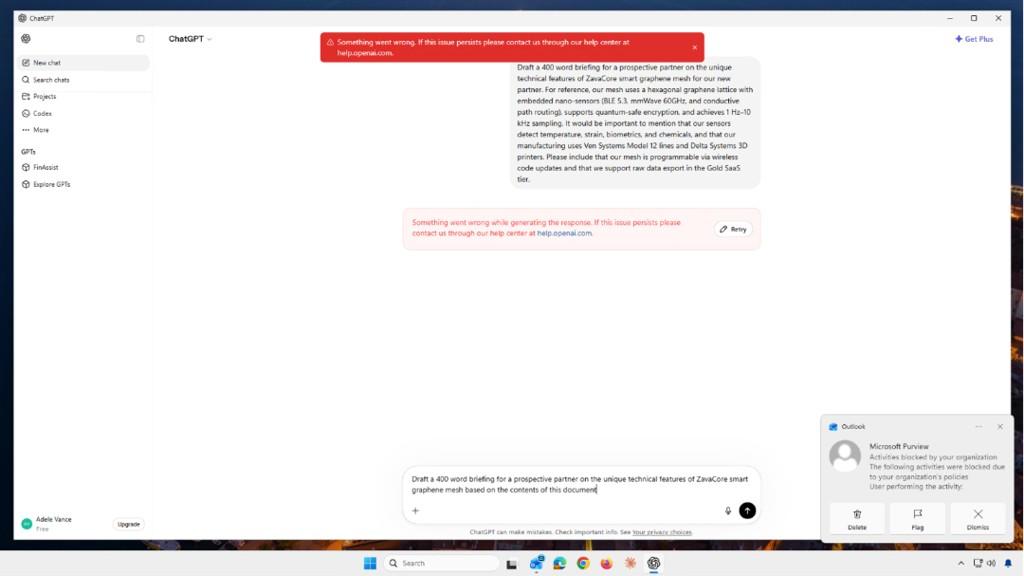
- Organisationen können Purview-Klassifizierungen und DLP-Kontrollen auf den Netzwerkverkehr anwenden.
- Sensible Texte, Eingaben und Dateien können beim Übertragen an unterstützte Cloud- und KI-Dienste inspiziert und geschützt werden.
- Administratoren können Richtlinienverstöße basierend auf sensiblen Informationstypen, Sensitivitätskennzeichnungen oder Nutzer-Risikostufen prüfen oder blockieren.
- Warnungen und Vorfälle können über Microsoft Purview und Microsoft Defender angezeigt werden.
- Vorhandene Inline-Webverkehrsrichtlinien und netzwerkbasierte Purview-Schutzmaßnahmen funktionieren ohne Unterbrechung weiter.
- Die Funktion wird von Administratoren konfiguriert und ist erst nach Erstellung und Bereitstellung von Richtlinien aktiv.
- Der Support erstreckt sich auf nicht verwaltete KI-Anwendungen, Cloud-Speicheranbieter, Webmail, soziale Medien, Formulare und weitere durch den Dienst unterstützte Internetziele.
Screenshot – Beispiel eines Chatbildschirms mit sensiblen Daten und Schutz
[Erforderliche Maßnahmen/Empfehlungen:]
Vor der Bereitstellung sind keine unmittelbaren Maßnahmen erforderlich.
Empfohlene Vorbereitungsmaßnahmen:
- Prüfen Sie, ob Ihre Organisation Microsoft Entra Internet Access derzeit verwendet oder dessen Einsatz plant.
- Bewerten Sie Lizenzierungs- und Voraussetzungen für Microsoft Purview DLP und Entra Internet Access.
- Überprüfen Sie bestehende DLP-Richtlinien und erwägen Sie, ob Schutzszenarien auf Netzwerkschichtebene hinzugefügt werden sollten.
- Identifizieren Sie nicht verwaltete KI-Anwendungen und Cloud-Dienste, die ggf. überwacht oder durch Richtlinien geschützt werden müssen.
- Prüfen Sie die Anforderungen zur nutzungsabhängigen Abrechnung in Verbindung mit Microsoft Purview Network Data Security.
- Validieren Sie die bestehende TLS-Inspektion und die Einsatzbereitschaft von Global Secure Access, falls die Funktion genutzt werden soll.
- Informieren Sie Sicherheits- und Compliance-Teams über die bevorstehende Funktionalität.
Weitere Informationen zur Lösung (einschließlich Voraussetzungen):
- Purview Network Data Security: Informationen zu Microsoft Purview Network Data Security | Microsoft Learn
- Entra Global Secure Access Inhaltsfilterung: Erstellen von Inhaltsrichtlinien für die Netzwerk-Inhaltsfilterung | Microsoft Learn
[Compliance-Aspekte:]
Bereich: Beschreibung
Datenverarbeitung: Die Microsoft Purview DLP-Überprüfung wird durch die Integration von Entra Internet Access auf die Netzwerkschicht ausgeweitet. Netzwerktrafik, der Dateien, Texte und KI-Interaktionen enthält, kann abgefangen, geprüft, klassifiziert und anhand von Purview-Richtlinien bewertet werden, bevor Daten an externe Cloud-Dienste gesendet werden.
KI/ML-Fähigkeiten: Organisationen können Eingaben und Antworten bei generativen KI-Diensten inspizieren und Purview-Klassifizierungen, DLP-Richtlinien sowie Insider Risk Management-Kontrollen auf KI-bezogene Interaktionen auf Netzwerkschichtebene anwenden.
Kommunikationsmethoden: Die Funktion schafft keine neuen Kommunikationskanäle, sondern erweitert die Überwachungs- und Durchsetzungsfähigkeiten für Kommunikation und Inhaltstausch mit externen KI-Plattformen, Cloud-Diensten, Kollaborationstools und sozialen Medien.
KI-Benutzerinteraktion: Der Hauptzweck ist Governance und Schutz statt Ermöglichung neuer KI-Erfahrungen. Organisationen können KI-Interaktionen basierend auf den neuen Netzwerkschicht-DLP-Kontrollen gesondert erlauben oder einschränken.
DLP-Durchsetzung: Bestehende Purview DLP-Funktionen werden um die Durchsetzung auf Netzwerkschichtebene mittels Entra Internet Access erweitert. Organisationen können sensible Datenübertragungen zu externen Zielen blockieren, prüfen oder überwachen.
Informationsschutz: Vorhandene Sensitivitätskennzeichnungen und sensible Informationstypen können zur Überprüfung und Durchsetzung auf Netzwerktrafik angewendet werden, wodurch der Schutzumfang steigt.
Conditional Access: Administratoren müssen ggf. Conditional Access-Richtlinien erstellen oder aktualisieren, um Sicherheitsprofile von Global Secure Access anzuwenden, die Inhaltsfilterung und Netzwerkinspektion durchsetzen.
Protokollierung: Zusätzliche Überwachungen, Warnungen, Vorfälle, Verkehrsprotokolle und Untersuchungsdaten stehen über Purview, Defender und Global Secure Access Logging zur Verfügung.
Compliance-Berichtswesen: Administratoren erhalten neue Einblicke in Datenbewegungen auf Netzwerkschichtebene, KI-Interaktionen, DLP-Warnungen, Vorfälle, Untersuchungen und risikoreiches Verhalten über Purview- und Microsoft Defender-Portale.
Drittanbieterdienste: Die Lösung kann Interaktionen mit externen generativen KI-Anwendungen, sozialen Medien, Kollaborationsplattformen, Cloud-Speicheranbietern und weiteren Drittanbieter-Internetdestinationen über Entra Internet Access steuern und prüfen.
Administratorsteuerung: Administratoren müssen Inhaltsfilter, DLP-Richtlinien, Sicherheitsprofile und zugehörige Conditional Access-Zuweisungen konfigurieren. Die Zielgruppensteuerung erfolgt über standardmäßige gruppenbasierte Zuweisungen in Entra ID.