
[Was und warum]
Wir führen eine neue Sicherheitsmeldefunktion in Microsoft Teams-Meetings ein, die es Meeting-Teilnehmern ermöglicht, während oder nach einem Meeting verdächtiges, bösartiges oder potenziell betrügerisches Verhalten zu melden.
Diese Funktion unterstützt Organisationen dabei, Bedrohungen wie Phishing-Versuche, Identitätsdiebstahl, Betrug, Social Engineering und andere verdächtige Aktivitäten zu erkennen und zu untersuchen. Eingereichte Meldungen liefern zusätzliche Sicherheitssignale, die von Administratoren in Microsoft-Sicherheits- und Verwaltungswerkzeugen überprüft werden können, um Untersuchungs- und Reaktionsabläufe zu unterstützen.
Diese Nachricht ist mit der Microsoft 365-Roadmap-ID 569207 verknüpft.
[Rollout-Zeitplan]
- Gezieltes Rollout: Beginn Ende September 2026, voraussichtlicher Abschluss ebenfalls Ende September 2026
- Allgemeine Verfügbarkeit (weltweit): Beginn Mitte Oktober 2026, voraussichtlicher Abschluss Ende Oktober 2026
[Auswirkung auf Ihre Organisation]
Wer ist betroffen
- Benutzer, die an Microsoft Teams-Meetings auf Windows, Mac und Web teilnehmen
Plattformen und Dienste
- Microsoft Teams
- Microsoft Defender-Portal
- Teams Admin Center
Was wird passieren
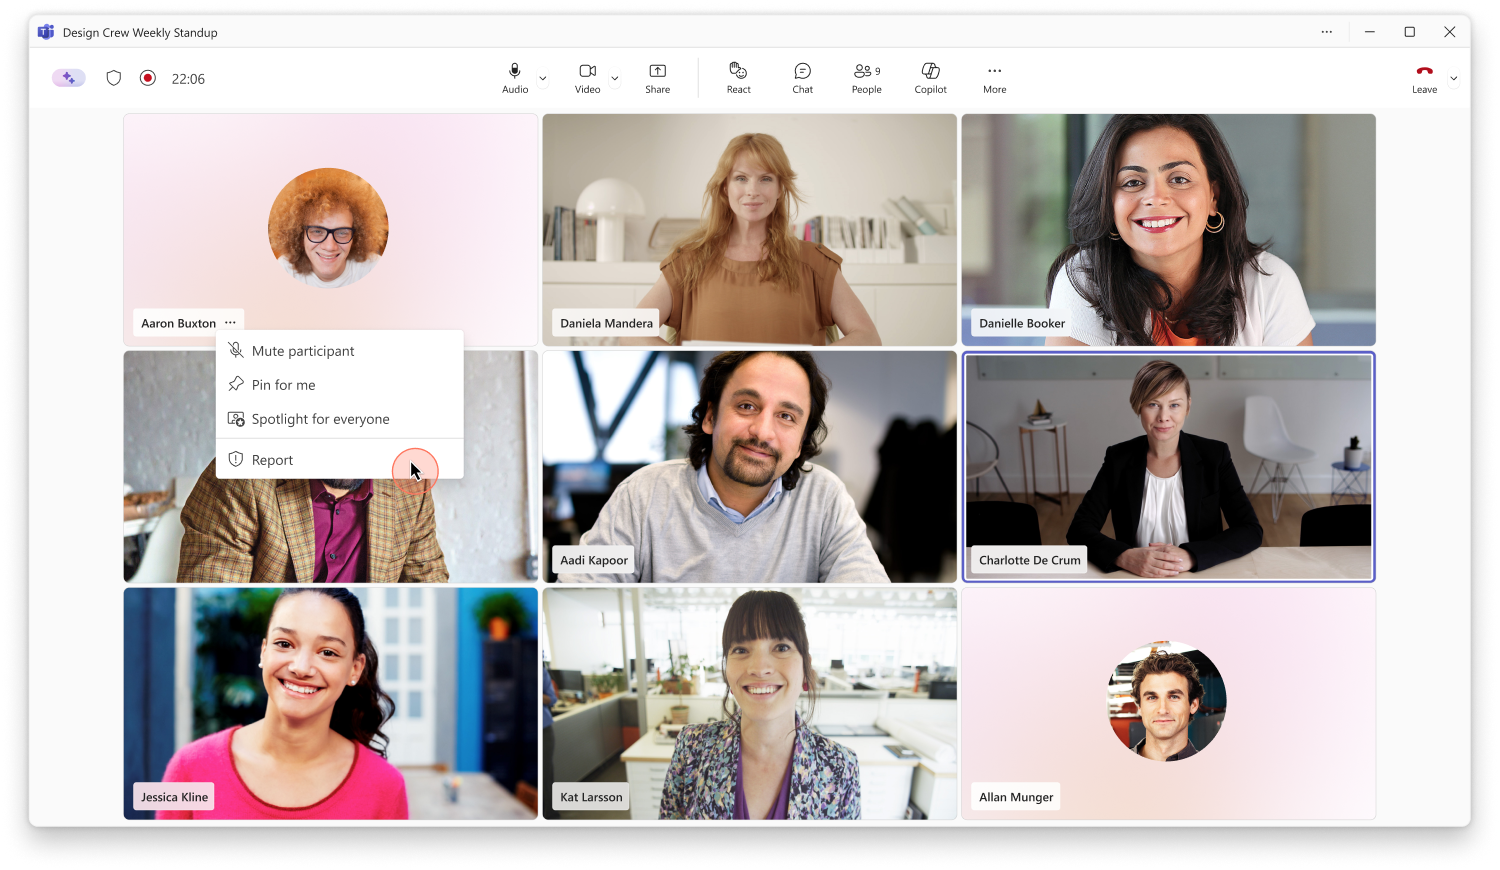
- Benutzer sehen während Teams-Meetings eine neue Option Problem melden im Teilnehmer-Kachel und Teilnehmerbereich:
- Benutzer können mutmaßliche Phishing-Versuche, Identitätsdiebstahl, Betrug, Social Engineering und andere Sicherheitsbedenken direkt aus Teams-Meetings melden:
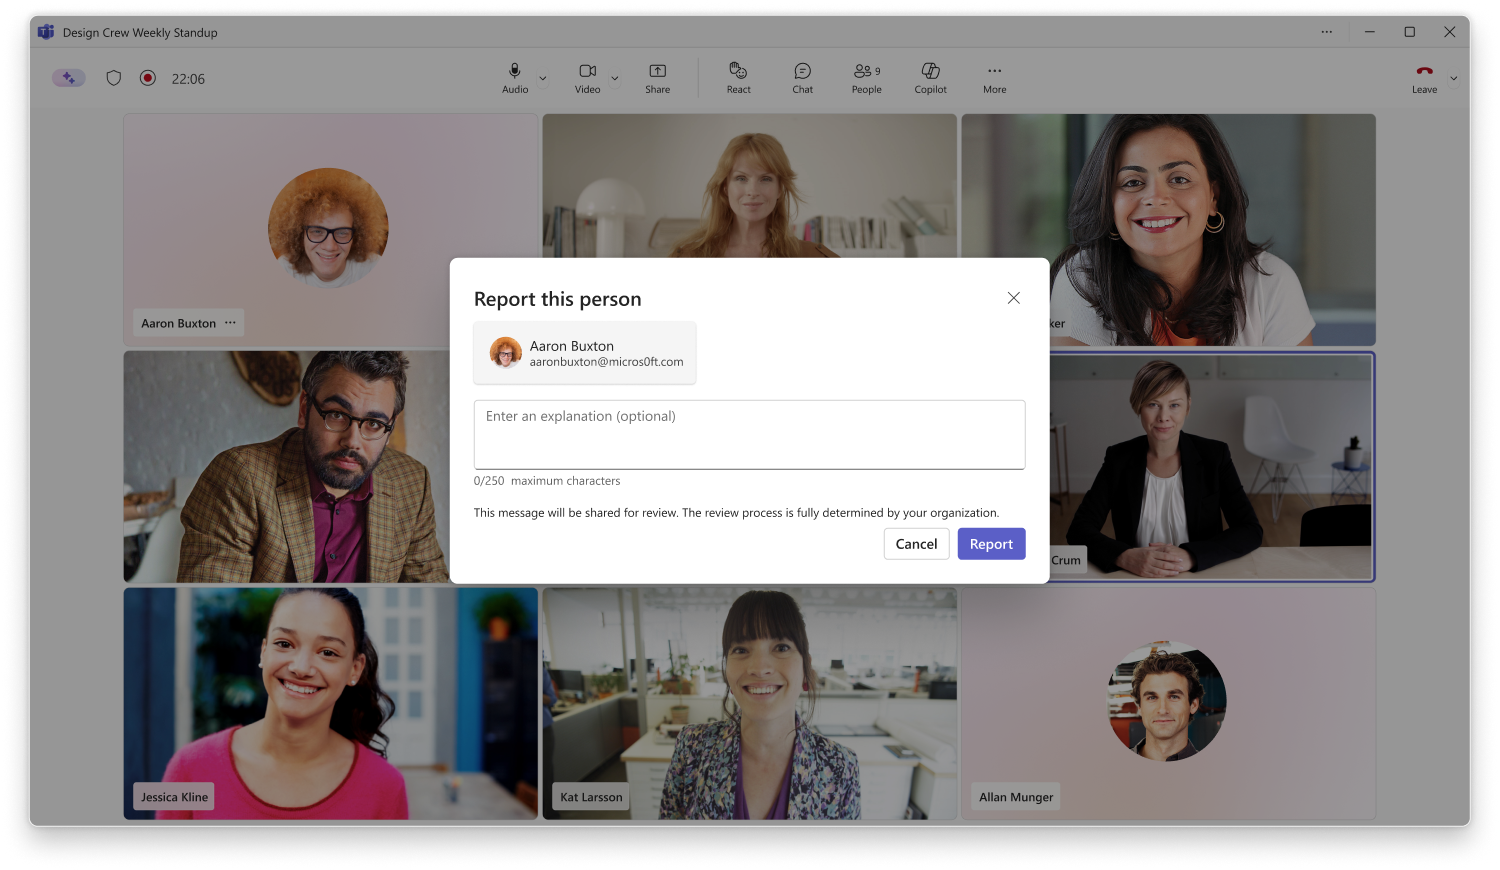
- Benutzer können zuvor gemeldete Teilnehmer auch als Kein Problem markieren.
- Relevante Meeting-Metadaten und begrenzte Kontextinformationen werden zur Unterstützung von Sicherheitsuntersuchungen und Abhilfemaßnahmen erfasst.
- Informationen zu gemeldeten Meetings stehen Administratoren zur Überprüfung und Untersuchung zur Verfügung.
- Organisationen mit Microsoft Defender für Office 365 Plan 1, Plan 2 oder Microsoft Defender XDR können detaillierte Meldungen im Microsoft Defender-Portal einsehen.
- Meldedaten sind ebenfalls im Teams Admin Center unter Schutzberichte > Sicherheitsmeldungen von Benutzern verfügbar.
- Administratoren können gemeldete Meetings untersuchen und gemäß den Sicherheitsprozessen und Richtlinien ihrer Organisation Maßnahmen ergreifen.
- Diese Funktion wird standardmäßig aktiviert sein.
[Erforderliche Maßnahmen und Empfehlungen]
Überprüfen Sie vor dem Rollout die Sicherheitsuntersuchungs- und Vorfallsreaktionsprozesse Ihrer Organisation.
Empfohlene Maßnahmen:
- Überprüfen Sie die Benutzerberichts-Einstellungen in Microsoft Defender und stellen Sie sicher, dass die Meldeabläufe den Anforderungen Ihrer Organisation entsprechen.
- Wenn Ihre Organisation Microsoft Defender für Office 365 oder Microsoft Defender XDR nutzt, vergewissern Sie sich, dass die Berichterstattung für Teams-Meetings korrekt konfiguriert ist, damit detaillierte Meldungen den Sicherheitsuntersuchern zur Verfügung stehen.
- Informieren Sie Benutzer über die neue Funktion „Problem melden“ und wann diese verwendet werden sollte.
- Informieren Sie Benutzer über die Option „Kein Problem“ und deren Anwendungsfälle.
- Aktualisieren Sie gegebenenfalls Sicherheitsbewusstseinsschulungen, Vorfallsdokumentationen und interne Anleitungen.
- Stellen Sie sicher, dass Sicherheitsadministratoren, die für die Überprüfung der Meldungen verantwortlich sind, über die erforderlichen Zugriffsrechte im Microsoft Defender-Portal oder Teams Admin Center verfügen.
[Compliance-Aspekte]
Frage: Bietet diese Änderung den Benutzern eine neue Möglichkeit, Sicherheitsbedenken gegenüber ihrer Organisation zu kommunizieren?
Antwort: Ja. Benutzer können mutmaßliche Phishing-Versuche, Identitätsdiebstahl, Betrug, Social Engineering und andere Sicherheitsbedenken direkt aus Microsoft Teams-Meetings melden.
Frage: Werden durch diese Änderung neue Kunden- oder Benutzerdaten für Untersuchungen erfasst?
Antwort: Ja. Relevante Meeting-Metadaten und begrenzte Kontextinformationen werden gesammelt und zur Unterstützung von Sicherheitsuntersuchungen und Abhilfemaßnahmen bereitgestellt.
Frage: Ändert diese Änderung die Überwachung, Untersuchung oder Berichterstattung sicherheitsrelevanter Aktivitäten durch Administratoren?
Antwort: Ja. Administratoren können gemeldete Meetings über das Microsoft Defender-Portal und das Teams Admin Center prüfen und untersuchen.
Frage: Führt diese Änderung neue Berichts- oder Compliance-relevante Aufzeichnungen ein, die Administratoren überprüfen können?
Antwort: Ja. Von Benutzern eingereichte Sicherheitsmeldungen zu Meetings sind im Teams Admin Center unter Schutzberichte > Sicherheitsmeldungen von Benutzern und, sofern lizenziert, im Microsoft Defender-Portal verfügbar.
