
[Was und warum]
Microsoft fügt vier neue Microsoft Secure Score Empfehlungen in Microsoft Defender for Endpoint hinzu, um Organisationen dabei zu unterstützen, die Gerätesicherheit für KI-beschleunigte Bedrohungen zu bewerten und die grundlegende Gerätesicherheit zu stärken.
Die neuen Empfehlungen identifizieren berechtigte Windows-Geräte, bei denen wichtige Sicherheitsfunktionen nicht aktiviert sind:
- Trusted Platform Module (TPM) 2.0
- Virtualization-based Security (VBS)
- Hypervisor-Protected Code Integrity (HVCI), auch bekannt als Memory Integrity
- Windows Local Administrator Password Solution (LAPS)
Diese Funktionen helfen, Anmeldeinformationen zu schützen, die Plattformintegrität zu verbessern und die Gerätesicherheit zu erhöhen. Die neuen Empfehlungen bieten Einblick in Geräte, die diese Sicherheitsgrundlagen nicht erfüllen, damit Administratoren die Fehlerbehebung priorisieren und Verbesserungen im Zeitverlauf verfolgen können.
[Bereitstellungszeitplan]
- Öffentliche Vorschau: Beginn Anfang September 2026, voraussichtlicher Abschluss bis Mitte September 2026
- Allgemeine Verfügbarkeit (weltweit, GCC, GCC High, DoD): Beginn Mitte September 2026, voraussichtlicher Abschluss bis Ende September 2026
[Auswirkungen auf Ihre Organisation]
Betroffene Personen
- Administratoren, die Microsoft Defender for Endpoint verwalten und Microsoft Secure Score überwachen
- Organisationen mit Windows-Geräten, die bei Microsoft Defender for Endpoint registriert sind und für TPM 2.0, VBS, HVCI oder LAPS berechtigt sind
Plattformen und Dienste
- Microsoft Defender for Endpoint
- Microsoft Secure Score im Microsoft Defender-Portal
- Windows-Geräte, die bei Microsoft Defender for Endpoint registriert sind
Was wird passieren
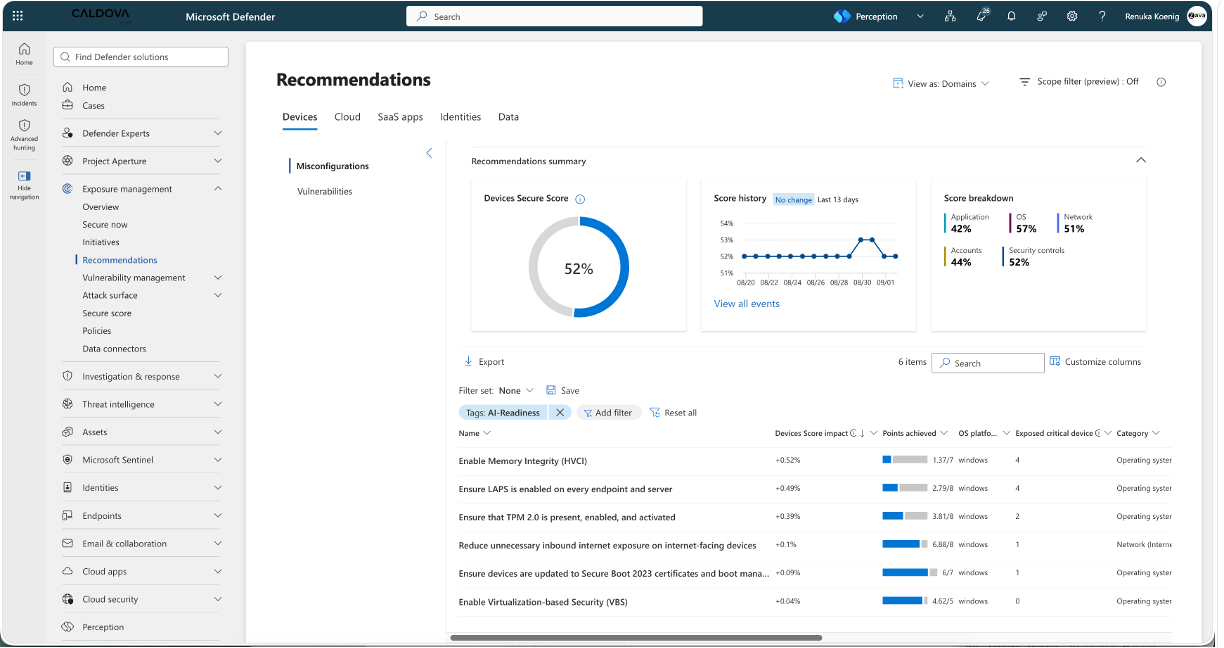
Vier neue Empfehlungen werden zu Microsoft Secure Score hinzugefügt:
- Stellen Sie sicher, dass TPM 2.0 vorhanden, aktiviert und freigegeben ist
- Aktivieren Sie Virtualization-based Security (VBS)
- Aktivieren Sie Memory Integrity (HVCI)
- Stellen Sie sicher, dass LAPS auf jedem Endgerät und Server aktiviert ist
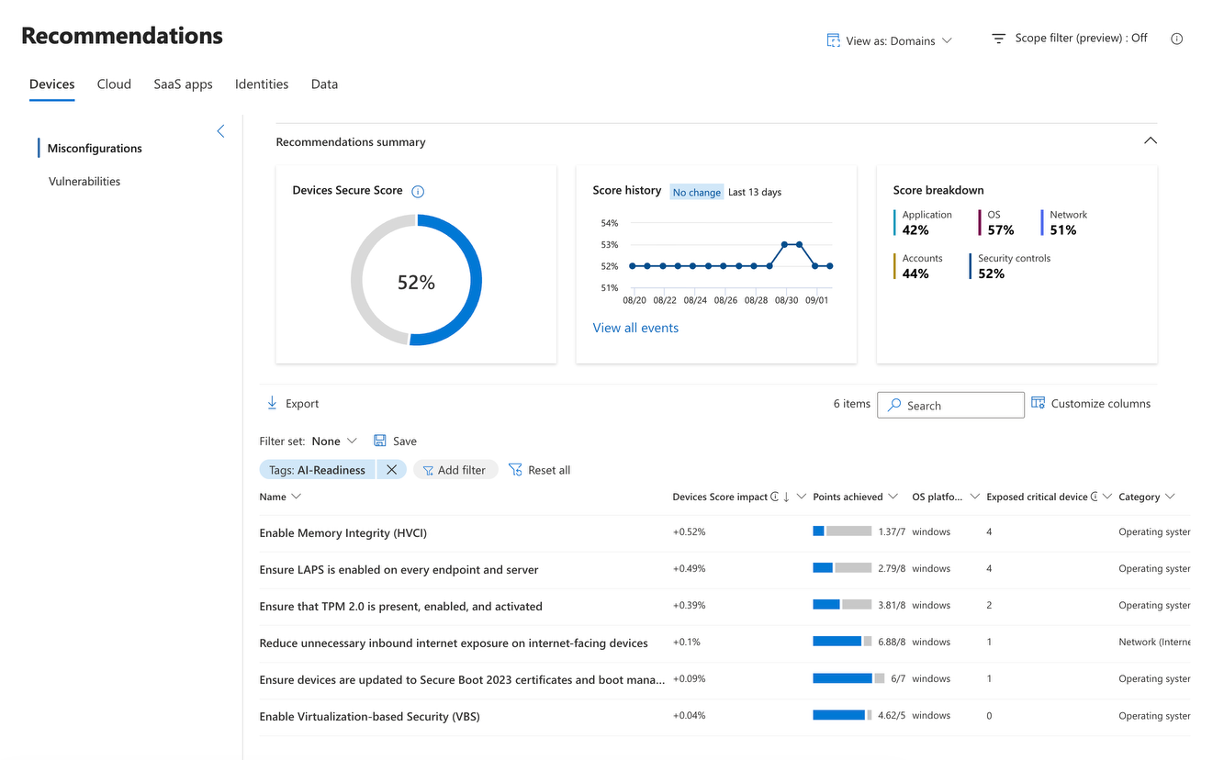
Die Empfehlungen werden:
- Geräte identifizieren, bei denen TPM 2.0, VBS, HVCI oder LAPS nicht aktiviert sind
- Administratoren bei der Priorisierung von Behebungsmaßnahmen unterstützen
- Fortschritte im Secure Score widerspiegeln, wenn berechtigte Geräte konform gebracht werden
- automatisch angezeigt und ohne Konfiguration auskommen
Da es sich um neue Secure Score Empfehlungen handelt, können sich Ihre verfügbaren Punkte und Ihre Gesamtpunktezahl nach der Einführung ändern.
[Erforderliche Maßnahmen und Empfehlungen]
Es sind keine Maßnahmen erforderlich, um diese Empfehlungen zu erhalten.
Nach der Bereitstellung empfiehlt Microsoft Administratoren:
- Die neuen Empfehlungen im Microsoft Defender-Portal zu überprüfen, indem sie Secure Score Empfehlungen mit dem Tag AI-Readiness filtern
- Berechtigte Geräte zu identifizieren, bei denen TPM 2.0, VBS, HVCI oder LAPS nicht aktiviert sind
- Geräte-, Anwendungs- und Treiberkompatibilität zu prüfen, bevor HVCI aktiviert wird, falls Tests erforderlich sind
- Die Behebungsanleitungen in jeder Empfehlung zu befolgen
- Genehmigte Ausnahmen zu dokumentieren und zu verwalten, wenn Sicherheitskontrollen aufgrund validierter Geschäfts- oder Kompatibilitätsanforderungen nicht aktiviert werden können
- Security Operations- und Helpdesk-Teams darüber zu informieren, dass sich die Secure Score Werte ändern können, wenn diese Empfehlungen verfügbar werden
[Compliance-Überlegungen]
Es wurden keine speziellen Compliance-Überlegungen identifiziert; überprüfen Sie dies entsprechend den Anforderungen Ihrer Organisation.
