
Aktualisiert am 6. Oktober 2026: Wir haben den Zeitplan aktualisiert. Vielen Dank für Ihre Geduld.
[Was und warum]
Microsoft Teams führt zusätzlichen Schutz für QR-Codes ein, die von externen Benutzern in Teams-Nachrichten geteilt werden. Um das Risiko von Phishing und Betrug zu verringern, werden Bilder mit QR-Codes von externen Absendern standardmäßig unkenntlich gemacht. Benutzer können wählen, das Bild vor dem Anzeigen oder Scannen des QR-Codes sichtbar zu machen.
Diese Sicherheitsverbesserung fördert sicherere Interaktionen mit Inhalten, die von externen Benutzern empfangen werden, und erhält gleichzeitig die Flexibilität für vertrauenswürdige Kommunikation.
[Rollout-Zeitplan]
- Zielgerichtete Bereitstellung: Beginn Mitte Oktober 2026 (zuvor Anfang Oktober) und Abschluss voraussichtlich Mitte Oktober 2026 (zuvor Anfang Oktober)
- Allgemeine Verfügbarkeit (weltweit): Beginn Ende Oktober 2026 (zuvor Mitte Oktober) und Abschluss voraussichtlich Ende Oktober 2026 (zuvor Mitte Oktober)
[Auswirkungen auf Ihre Organisation]
Wer ist betroffen
- Organisationen, die Kommunikation mit externen Benutzern in Microsoft Teams erlauben.
- Benutzer, die Teams-Nachrichten von externen Absendern erhalten.
- Teams-Administratoren und Support-Teams, die externe Zusammenarbeit verwalten.
Plattformen und Dienste
- Microsoft Teams
- Teams Desktop
- Teams Web
- Teams Mobile
Was wird geschehen
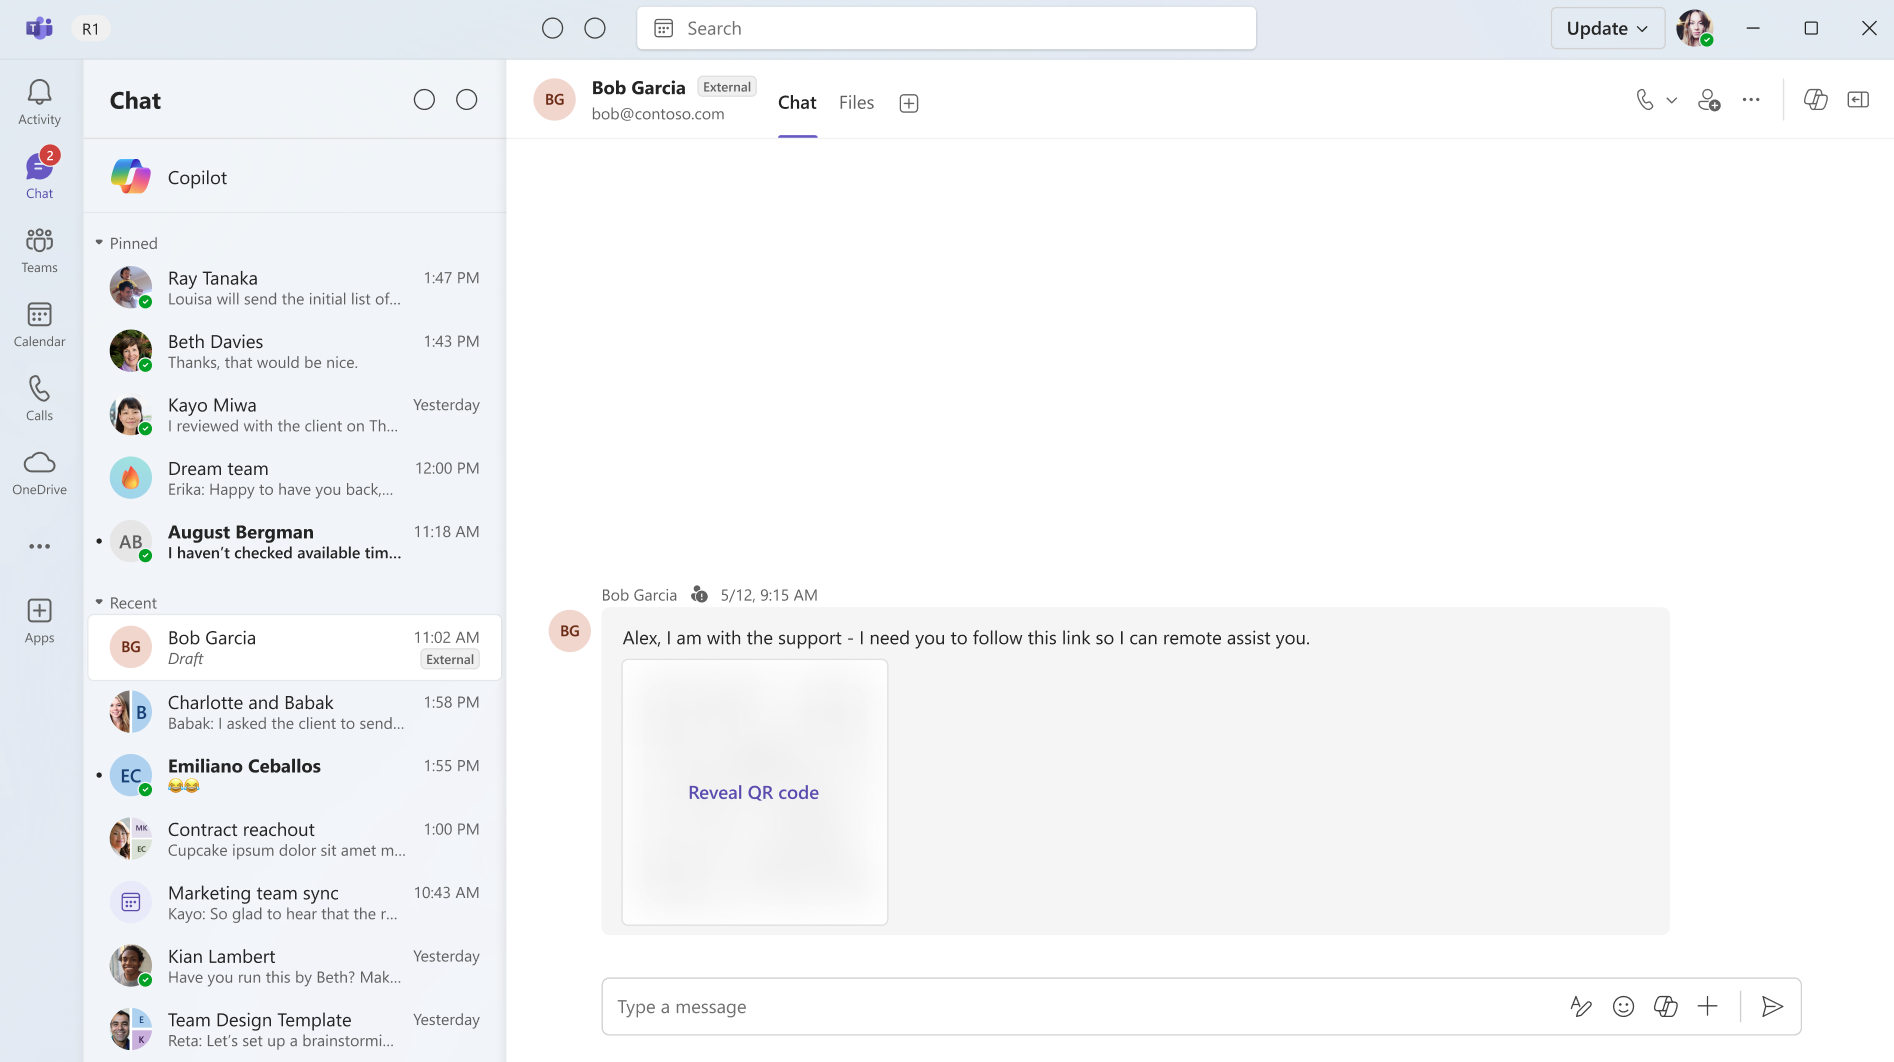
- Bilder mit QR-Codes, die von externen Benutzern gesendet werden, werden in Teams-Nachrichten standardmäßig unkenntlich gemacht.
- Benutzer können das Bild sichtbar machen, wenn sie dem Absender vertrauen und den QR-Code ansehen oder scannen möchten.
- Die Unkenntlichmachung bedeutet nicht, dass Microsoft Teams den QR-Code als bösartig eingestuft hat.
- Der Schutz wird automatisch auf QR-Code-Bilder von externen Absendern angewendet.
- Es sind keine Administrator-Konfigurationen oder Richtlinienänderungen erforderlich.
- Das Feature wird im Rahmen des Rollouts standardmäßig aktiviert.
[Erforderliche Maßnahmen und Empfehlungen]
Vor dem Rollout sind keine administrativen Maßnahmen erforderlich.
Wir empfehlen Administratoren:
- Benutzer darüber informieren, dass QR-Code-Bilder von externen Absendern standardmäßig unkenntlich gemacht sein können.
- Benutzer daran erinnern, den Absender vor dem Anzeigen oder Scannen von QR-Codes zu verifizieren.
- Vorhandene Schulungsmaterialien zu Phishing-Bewusstsein, QR-Code-Sicherheit und externer Zusammenarbeit überprüfen.
- Interne Helpdesk-Dokumentationen aktualisieren, um die neue Nutzererfahrung abzubilden.
[Compliance-Überlegungen]
Keine spezifischen Compliance-Bedenken identifiziert, bitte nach Bedarf für Ihre Organisation überprüfen.
