
[Was und warum]
Um die Transparenz und Fehlersuche für das rollenbasierte Zugriffsmanagement (RBAC) in Microsoft Purview zu verbessern, erweitern wir die Prüfprotokollierung für Berechtigungsprüfungen, die im Microsoft Purview-Portal durchgeführt werden. Diese neuen Prüfprotokolle bieten Administratoren eine klarere Übersicht über Rollen- und Bereichsrollen-Autorisierungsentscheidungen, um Zugriffsprobleme besser untersuchen und nachvollziehen zu können, wie Zugriffsauswertungen durchgeführt werden.
Diese Nachricht steht im Zusammenhang mit der Microsoft 365 Roadmap-ID 569363.
[Rollout-Zeitplan]
- Allgemeine Verfügbarkeit (weltweit): Beginn Ende September 2026, Abschluss voraussichtlich Ende Oktober 2026
[Auswirkungen auf Ihre Organisation]
Betroffene Benutzer
- Microsoft Purview-Administratoren und Compliance-Administratoren, die Prüfprotokolle zur Zugriffsuntersuchung und Fehlersuche überprüfen
Plattformen und Dienste
- Microsoft Purview-Portal
- Microsoft Purview Audit
Was passiert
- Neue Prüfprotokolle werden erstellt, wenn Zugriffsprüfungen im Microsoft Purview-Portal durchgeführt werden.
- Zwei neue Prüfoperationen stehen zur Verfügung:
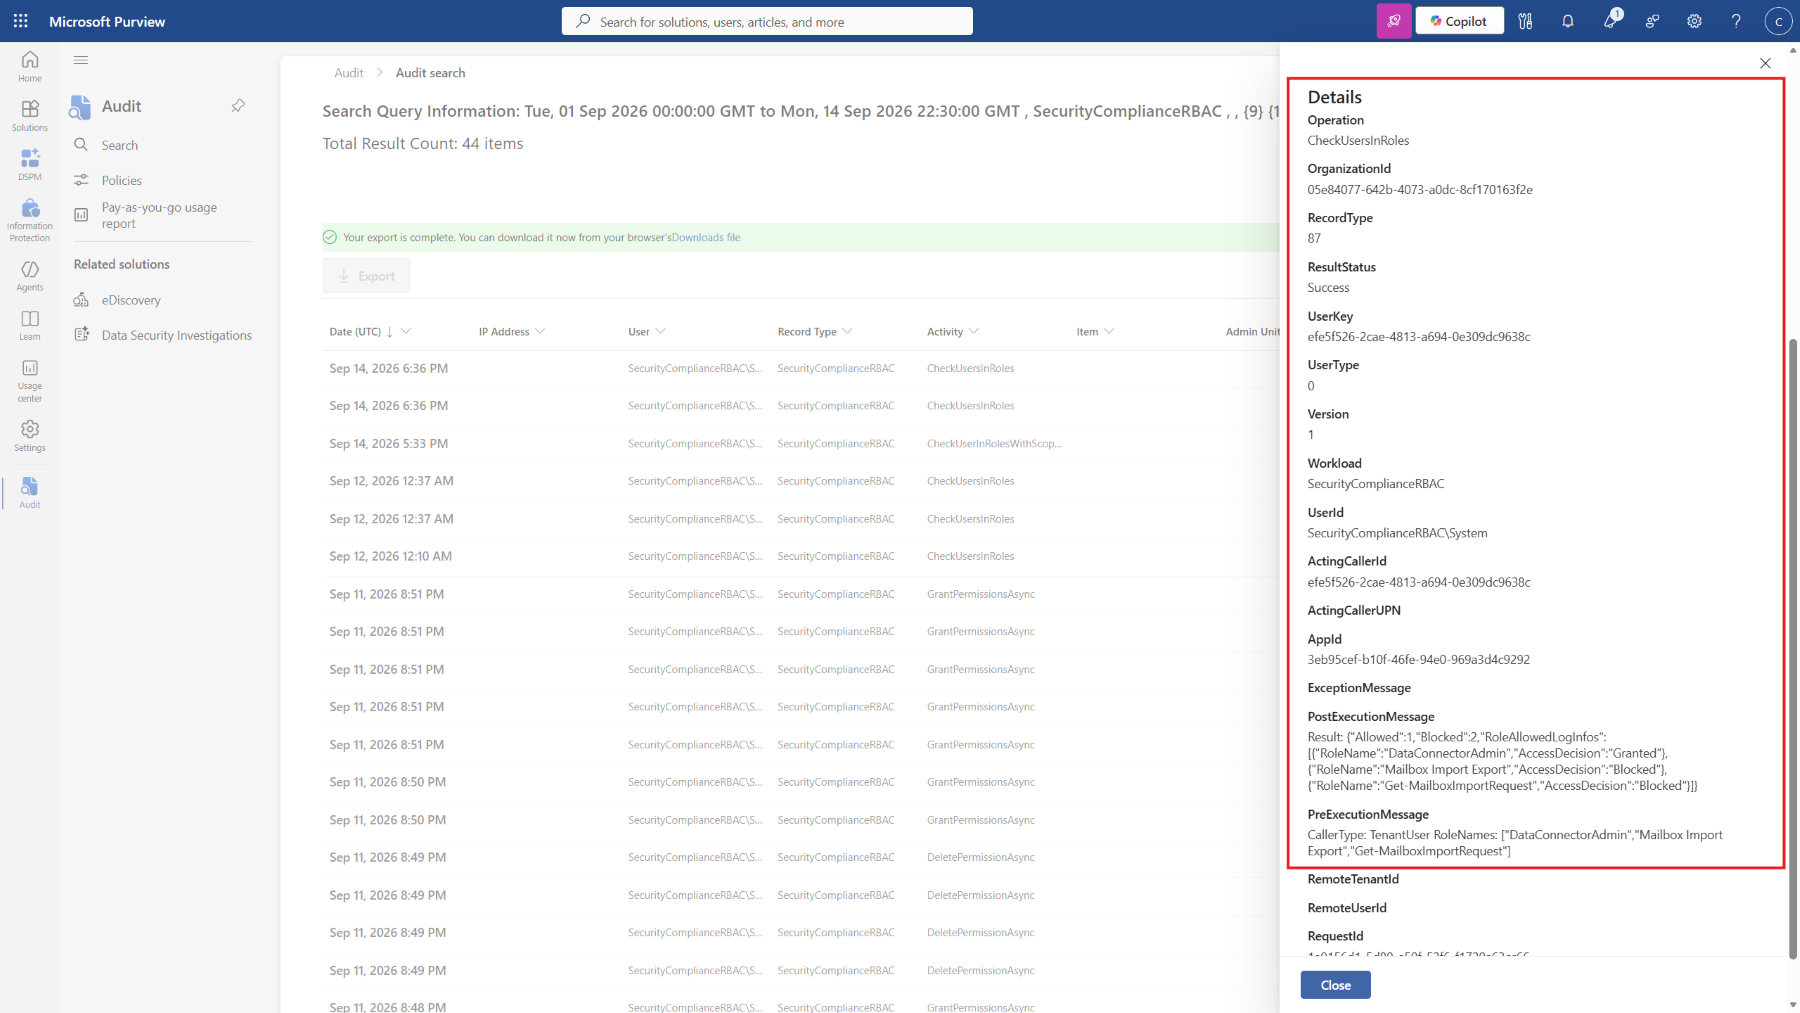
- CheckUsersInRoles
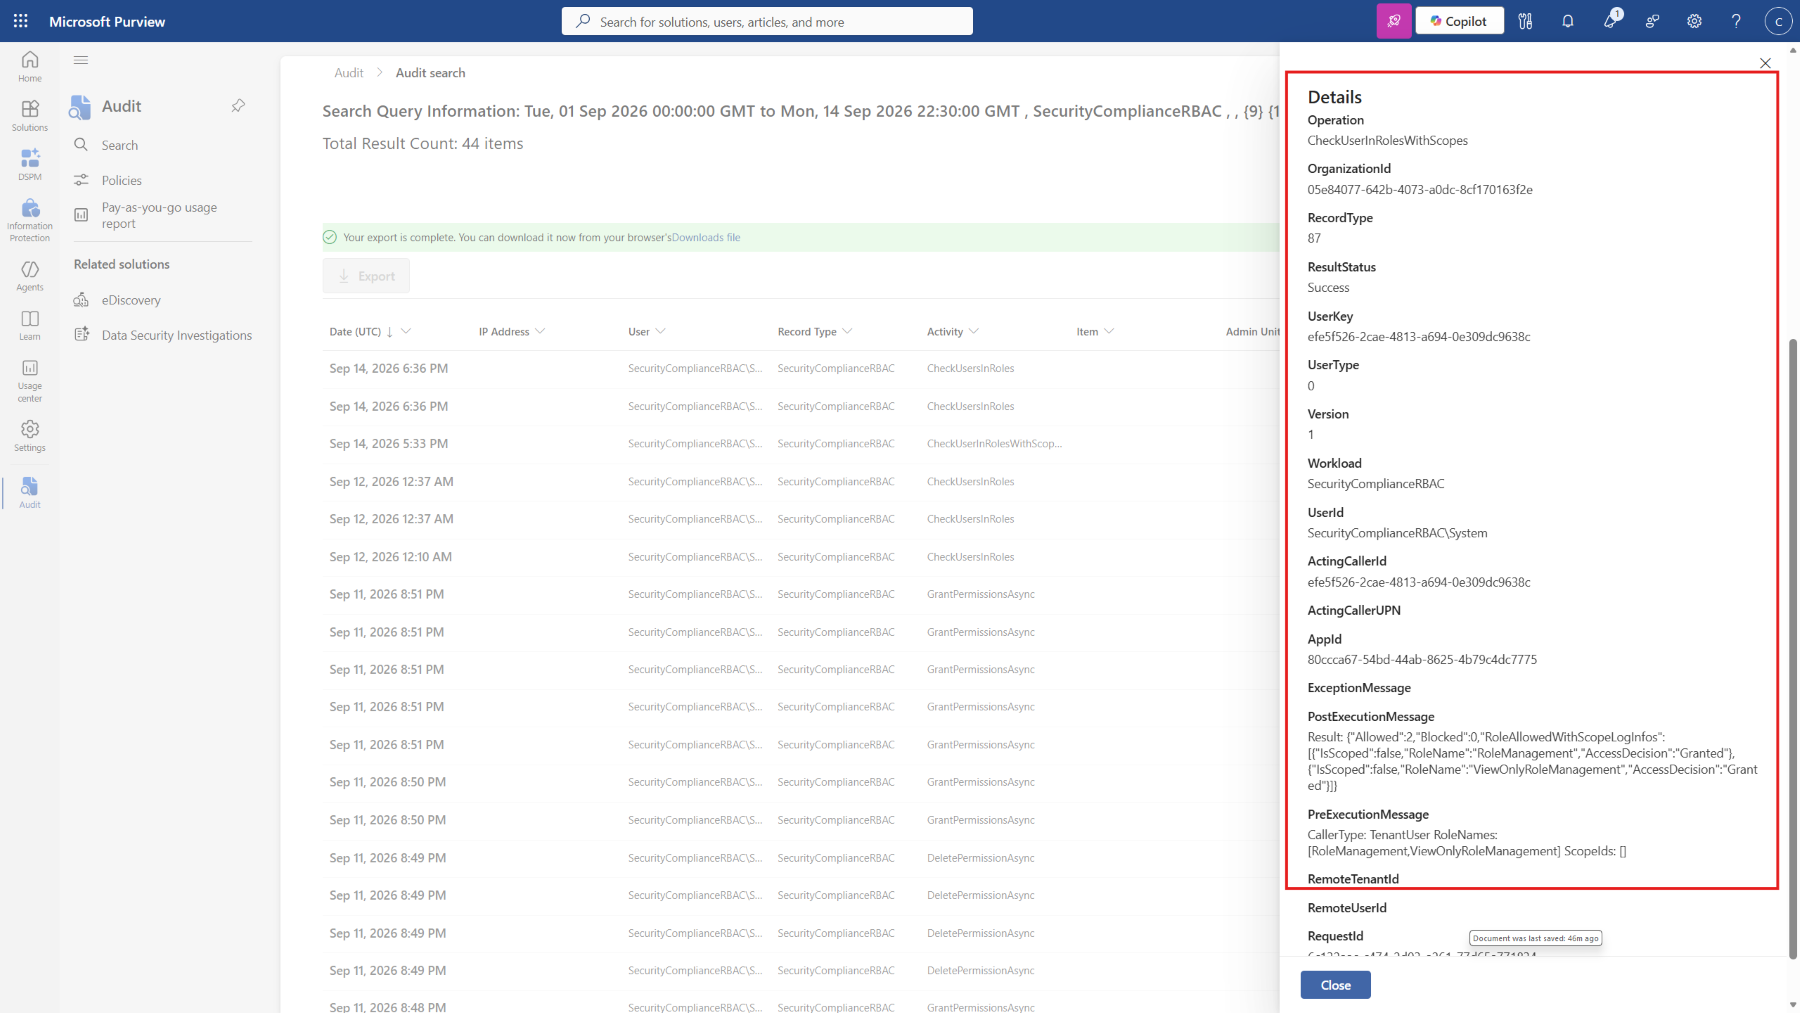
- CheckUserInRolesWithScopes
- Administratoren können diese Prüfprotokolle im Rahmen der SecurityComplianceRBAC-Prüfaktivitäten einsehen.
- Die Erweiterung ist standardmäßig aktiviert und erfordert keine Konfiguration.
- Prüfprotokolle werden nur für Zugriffsprüfungen erstellt, die nach der Bereitstellung der Funktion erfolgen.
- Für frühere Zugriffsprüfungen werden keine historischen oder rückwirkenden Protokolle erstellt.
- Für Organisationen entstehen keine Auswirkungen.
RBAC-Audit-CheckUserInRolesWithScopes:
RBAC-Audit-CheckUsersInRoles:
[Erforderliche Maßnahmen und Empfehlungen]
Es sind keine Maßnahmen erforderlich. Wir empfehlen Administratoren:
- Interne Überwachungs- und Prüfverfahren zu überprüfen, um zu bestimmen, ob die neuen Prüfaktivitäten in Zugriffsuntersuchungen einbezogen werden sollten.
- Compliance- und Sicherheitsteams über die Verfügbarkeit der neuen Prüfoperationen zu informieren.
- Interne Dokumentationen oder Berichtsprozesse, die Microsoft Purview RBAC-Prüfdaten verwenden, entsprechend zu aktualisieren.
Weitere Informationen
[Compliance-Aspekte]
Frage: Ändert die Änderung die Funktionalität der Prüfprotokollierung, unterbricht sie oder deaktiviert sie?
Antwort: Die Änderung erweitert die Prüfprotokollierung, indem zwei neue Prüfoperationen hinzugefügt werden.
Frage: Verändert die Änderung, wie Administratoren Compliance-Aktivitäten überwachen, berichten oder nachweisen können?
Antwort: Administratoren erhalten zusätzliche Prüftransparenz zu RBAC-Zugriffsbewertungen, was Überwachungs- und Fehlersuchefähigkeiten verbessert.
