
[Was und warum]
Wir verbessern das Teams-Nachrichtenentitäts-Flyout in Microsoft Defender für Office 365, um Sicherheitsteams bei der Untersuchung und Behebung bösartiger Teams-Nachrichten effizienter zu unterstützen. Administratoren können Nachrichten an Microsoft übermitteln und externe Absender oder zugehörige Domains über einen einzigen Ablauf blockieren, wodurch die Notwendigkeit entfällt, zwischen verschiedenen Untersuchungserfahrungen zu wechseln.
[Bereitstellungszeitplan]
- Allgemeine Verfügbarkeit (weltweit): Beginnt Ende September 2026 und wird voraussichtlich bis Mitte Oktober 2026 abgeschlossen sein
[Auswirkungen auf Ihre Organisation]
Betroffene Personen
- Sicherheitsadministratoren und Analysten in Organisationen mit Microsoft Defender für Office 365 Plan 1 oder Plan 2, die Teams-Nachrichten über Übermittlungen, Warnungen, Advanced Hunting oder Quarantäne untersuchen
Plattformen und Dienste
- Microsoft Defender für Office 365
- Microsoft Teams
- Microsoft Defender-Portal
Was wird passieren
Administratoren, die Teams-Nachrichten über Übermittlungen, Warnungen, Advanced Hunting oder Quarantäne untersuchen, können das Teams-Nachrichtenentitäts-Flyout öffnen und direkt aus der Nachricht auf den Aktionen ausführen-Workflow zugreifen.
Der aktualisierte Aktionsassistent unterstützt folgende Aktionen:
- An Microsoft übermitteln: Die Teams-Nachricht zur Prüfung und Analyse an Microsoft senden:
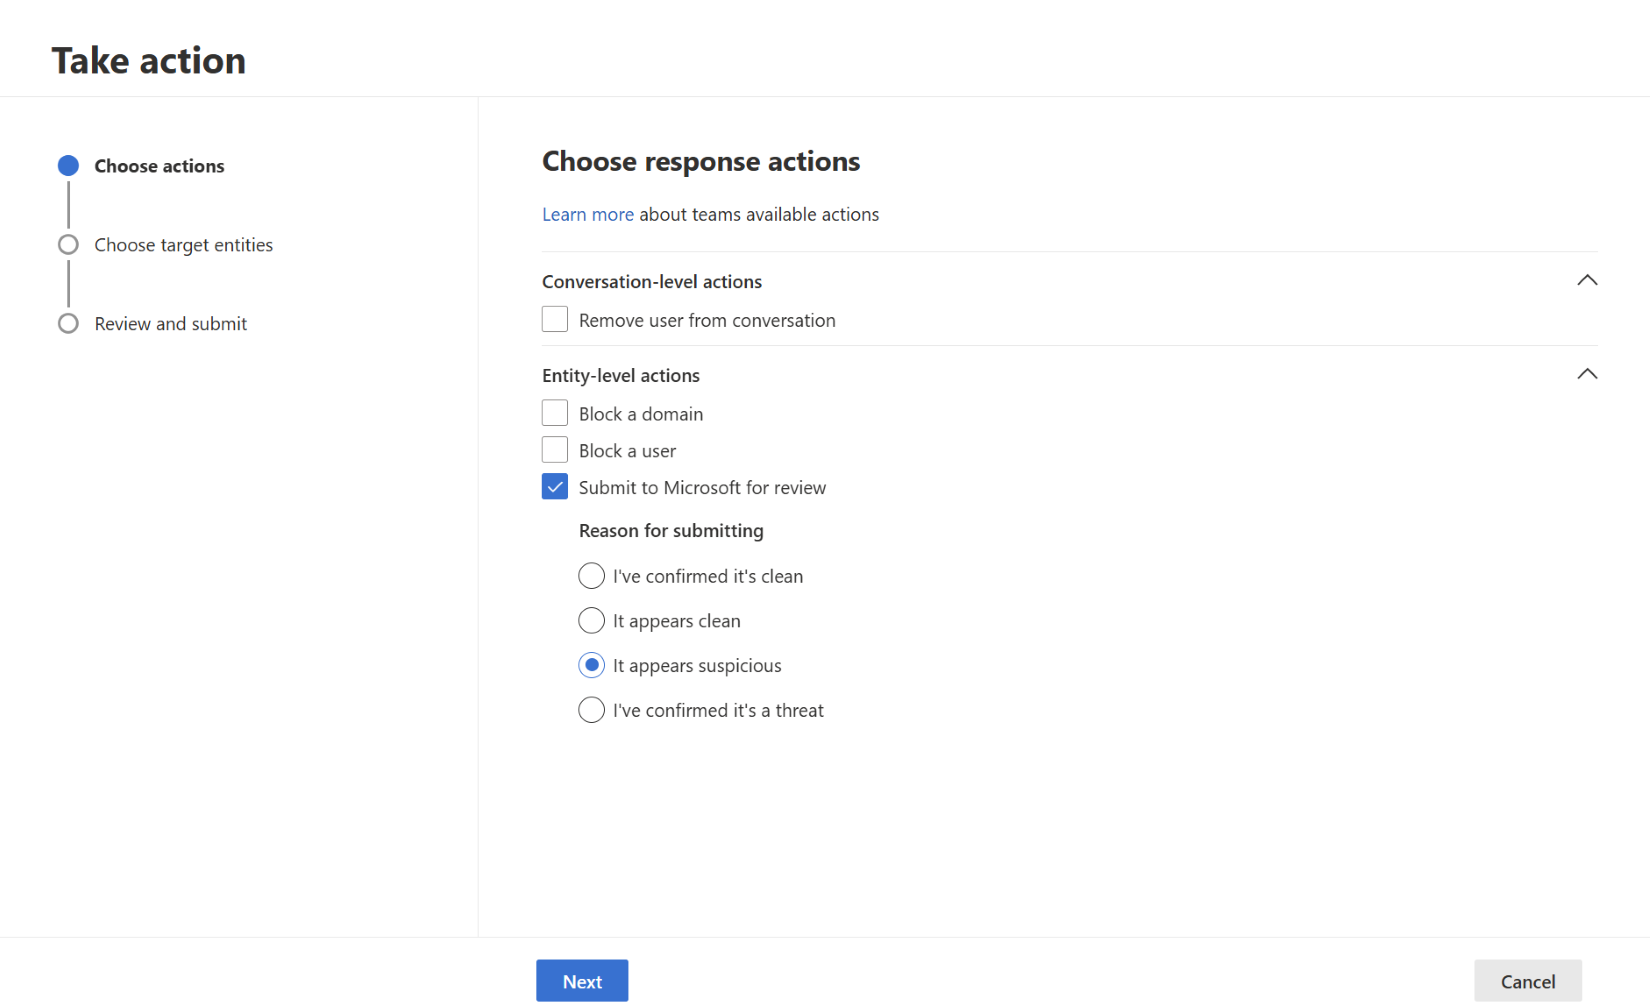
- Absender blockieren: Den externen Absender zur Tenant Allow/Block List (TABL) hinzufügen. Wenn verfügbar, werden Absenderinformationen vorausgefüllt, um die manuelle Eingabe zu reduzieren.
- Domain blockieren: Eine oder mehrere Domains, die mit der untersuchten Nachricht verknüpft sind, zur TABL hinzufügen. Der Assistent identifiziert und füllt Domains, die mit einem externen Absender assoziiert sind, vor, sodass Administratoren die zu blockierenden Domains auswählen können.
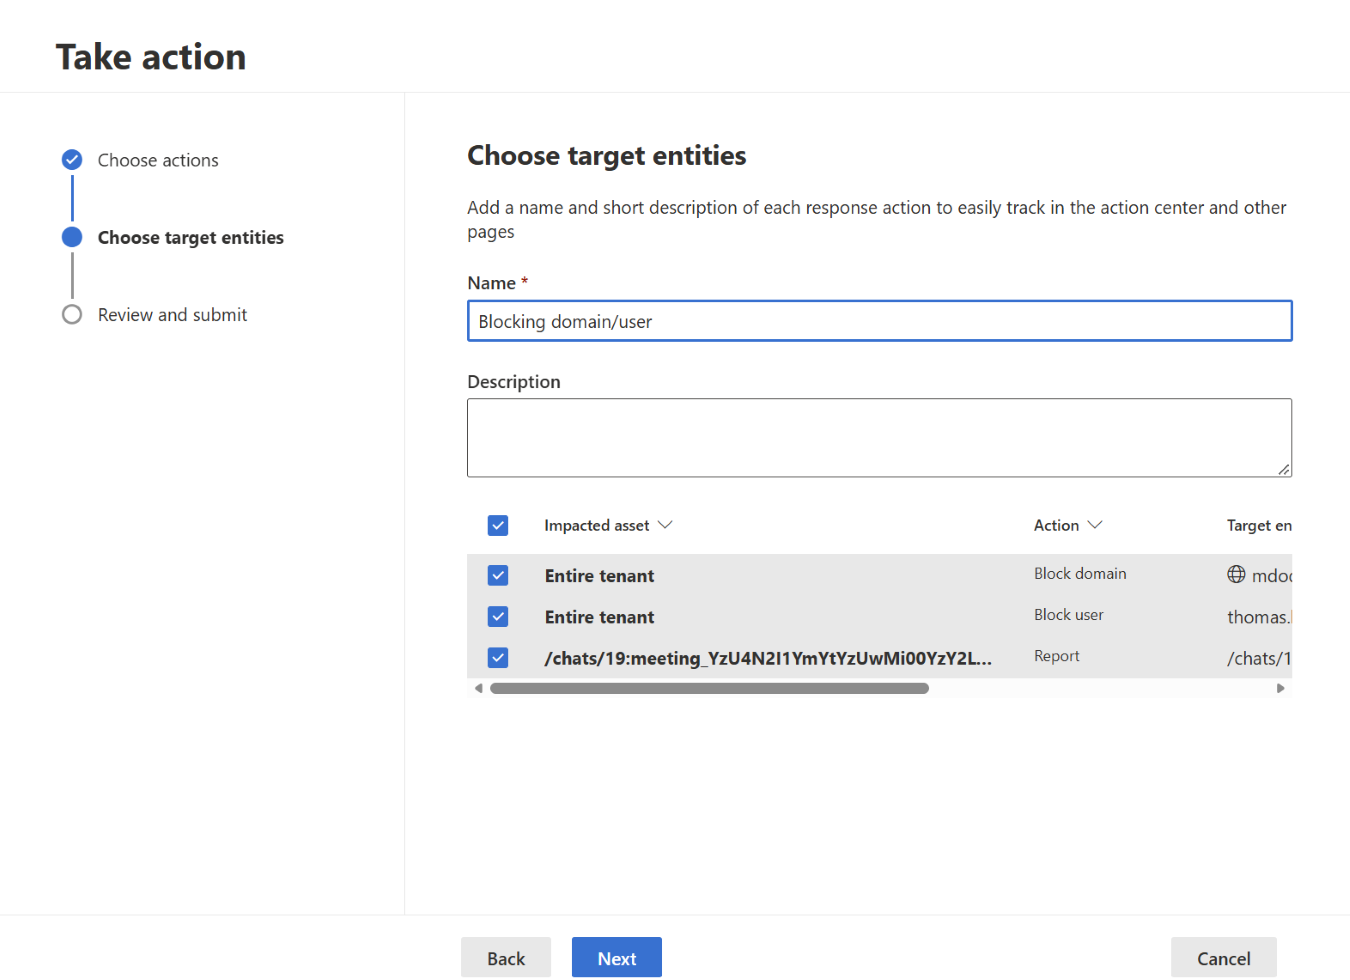
Administratoren können in einem einzigen Workflow mehrere Aktionen durchführen. Beispielsweise können sie eine Nachricht an Microsoft übermitteln und gleichzeitig den zugehörigen Absender oder die Domain blockieren.
Diese Aktionen stehen Kunden mit Microsoft Defender für Office 365 Plan 1 und Plan 2 zur Verfügung. Bestehende Untersuchungserfahrungen und Workflows bleiben weiterhin nutzbar. Für diese Funktion sind keine Konfigurationsänderungen erforderlich.
[Erforderliche Maßnahmen und Empfehlungen]
Vor der Bereitstellung sind keine Maßnahmen erforderlich.
Wir empfehlen Organisationen:
- Interne Sicherheitsabläufe für Teams-Nachrichtenuntersuchungen zu überprüfen.
- Schulungsmaterialien und Dokumentationen für Administratoren zu aktualisieren, um die neuen Behebungsaktionen im Teams-Nachrichtenentitäts-Flyout aufzunehmen.
- Sicherheitsteams über den optimierten Untersuchungs- und Behebungsworkflow zu informieren.
Weitere Informationen
- [Wird näher am Startdatum aktualisiert.] Teams message entity panel in Microsoft Defender for Office 365 - Microsoft Defender for Office 365 | Microsoft Learn
[Compliance-Überlegungen]
Im Originalinhalt wurden keine Compliance-Aspekte identifiziert. Überprüfen Sie diese Änderung entsprechend den Anforderungen Ihrer Organisation.
